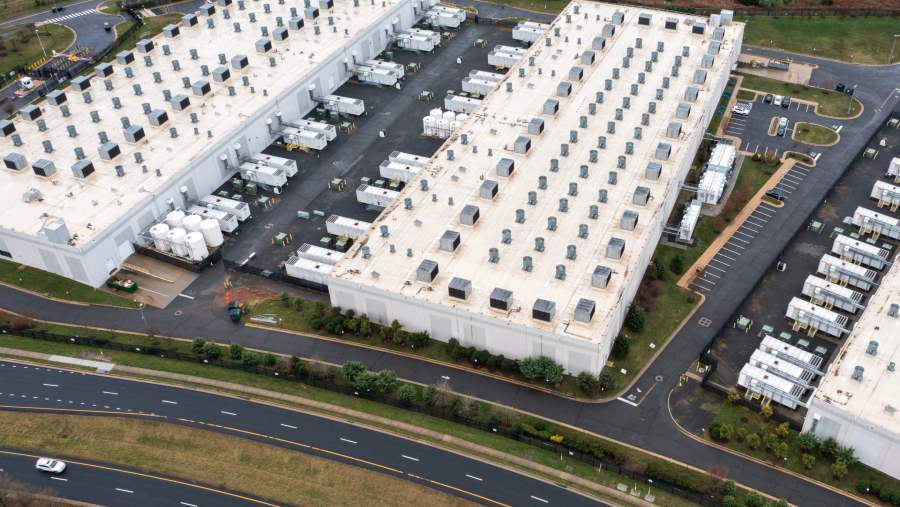
Sementara itu, kemajuan komputasi kuantum memunculkan ancaman terhadap sistem enkripsi yang saat ini digunakan untuk melindungi data digital.
Ardi juga menyoroti ancaman harvest now, decrypt later, yakni praktik pencurian data terenkripsi untuk kemudian dibuka ketika teknologi komputasi kuantum sudah mampu menembus sistem enkripsi yang digunakan saat ini.
Dia menilai Indonesia masih menghadapi persoalan mendasar dalam membangun ketahanan siber, terutama terkait tata kelola data dan pemahaman manajemen risiko.
“Keamanan siber kita kebanyakan masih sebatas damage control alias sibuk jaga image setelah kebobolan, bukan berinvestasi pada perlindungan sistem sejak awal,” sebutnya.
Kondisi tersebut tercermin dari tingkat kesiapan perusahaan di Indonesia menghadapi ancaman digital. Sebagai catatan, sebanyak 89% perusahaan di Indonesia belum memiliki tingkat kematangan keamanan siber yang memadai berdasarkan Cisco Cybersecurity Readiness Index 2025.
Hanya 11% organisasi yang dinilai telah mencapai tingkat kematangan keamanan siber yang memadai. Bahkan, 54% perusahaan masih belum memiliki kapabilitas keamanan teknologi informasi yang cukup. Rata-rata kerugian akibat kebocoran data di Indonesia juga dapat mencapai sekitar Rp15 miliar.
Kerentanan tersebut sebelumnya juga terlihat dalam serangan ransomware terhadap Pusat Data Nasional Sementara (PDNS) 2 di Surabaya pada Juni 2024. Serangan kelompok Brain Cipher menyebabkan sejumlah layanan publik terganggu, termasuk layanan keimigrasian.
PDNS 2 diketahui menampung basis data dari 282 instansi pemerintah. Pemerintah sempat menyatakan 44 layanan instansi berhasil dipulihkan, sementara 238 layanan lainnya masih dalam proses pemantauan.
Ardi menilai persoalan keamanan digital Indonesia tidak cukup diselesaikan dengan merespons insiden setelah terjadi. Menurut dia, percepatan adopsi teknologi seperti AI, komputasi awan (cloud), dan Internet of Things (IoT) harus diimbangi dengan penguatan sistem perlindungan.
“Membangun sistem canggih tapi security-nya abal-abal itu ibarat bikin rumah gedongan yang megah tapi pintunya dari kardus, gampang banget dijebol maling,” tegasnya.
Sebelumnya, Binance mengungkapkan insiden keamanan pada 29 Oktober 2026 yang menyebabkan aset kripto senilai sekitar US$6,3 miliar keluar secara tidak sah dari sejumlah hot wallet. Bursa kripto terbesar di dunia tersebut menyatakan akan menanggung seluruh kerugian pengguna menggunakan dana perusahaan dan dana perlindungan pengguna.
Dalam perkembangan penanganannya, Binance menyebut sekitar US$3 miliar aset telah dibekukan melalui koordinasi dengan penerbit aset digital, perusahaan analisis blockchain, dan mitra industri.
FBI juga mengaitkan serangan tersebut dengan kelompok peretas TraderTraitor yang disponsori Korea Utara, sebagaimana dilaporkan Reuters pada 31 Oktober 2026.
(mef)